Dirty Frag:新型Linux内核page-cache写漏洞可稳定提权root
导语:2026年5月7日,一个名为”Dirty Frag”的新型Linux内核高危漏洞被完整披露。该漏洞属于与Dirty Pipe、Copy Fail同一bug类的page-cache write漏洞链,攻击者可利用...
 seo优化_前端开发_渗透技术
导语:2026年5月7日,一个名为”Dirty Frag”的新型Linux内核高危漏洞被完整披露。该漏洞属于与Dirty Pipe、Copy Fail同一bug类的page-cache write漏洞链,攻击者可利用...
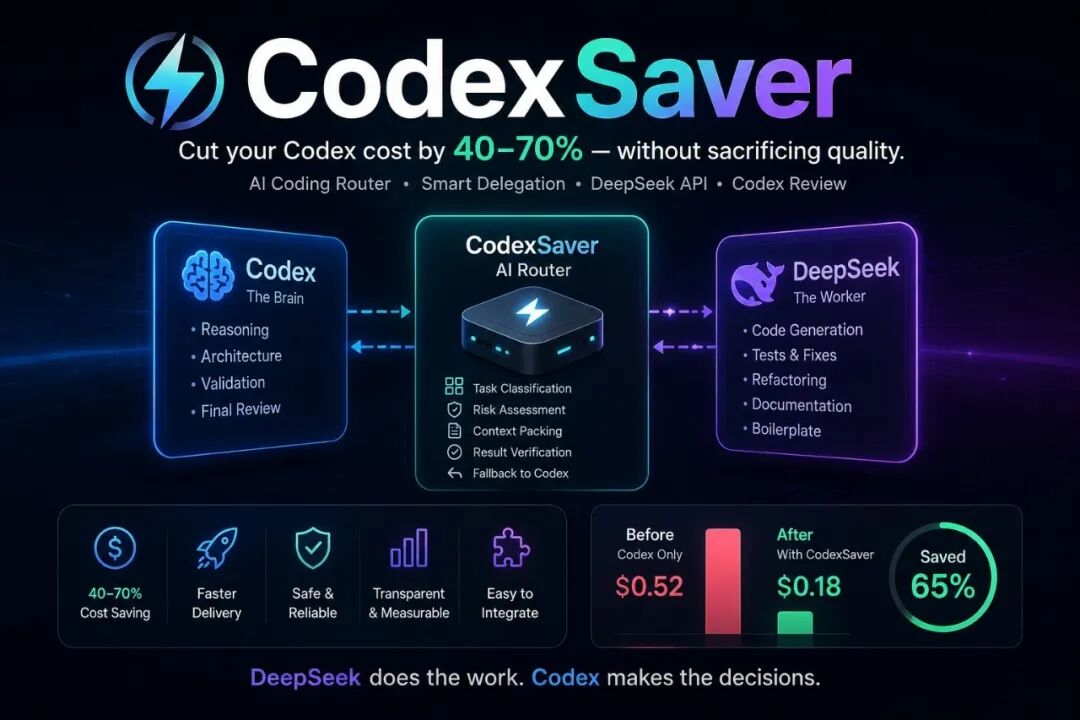
先问一个问题: 你每个月 Codex 花多少钱? 我猜大多数人没算过。但如果你认真用 Codex 做开发,每天可能烧掉几美元到几十美元不等。 问题不是 Codex 不值这个钱。问题是你用 Codex 做的很多事情,根本不需要 Codex 那...
导语:CeWL(Custom Word List generator)是红队成员在密码攻击前用来生成定制字典的工具。5月2日发布的 5.0 版本,终于加入了代理和认证支持——那些需要登录才能访问的内部系统,现在也能爬了。 CeWL 是 di...

AI智能体在网络安全中会有怎样的应用呢?本文我们通过Hermes配置Kali进行简单的学习。来了解AI的接入,能否为我们的学习提供便捷呢? 注意:本文在安全的内网环境中进行测试,旨在学习AI的思路。我们坚决反对借助AI进行危害网络安全的行为...
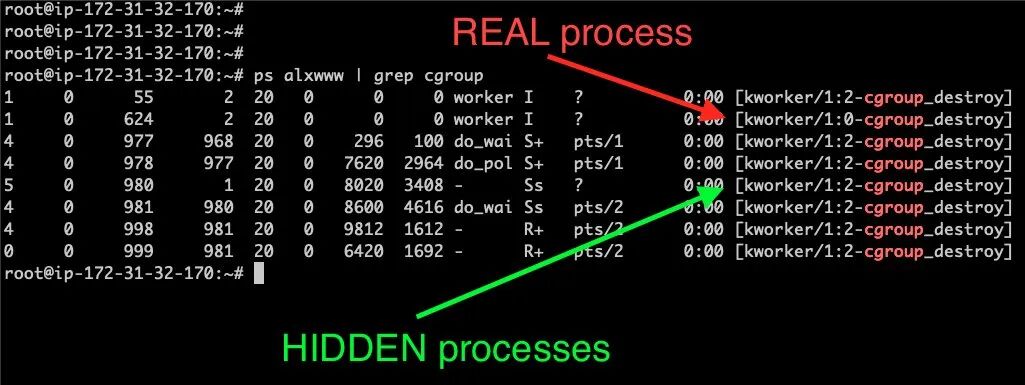
导语:一个让人不安但真实的规律——黑客经验越丰富,就越难被检测到。初出茅庐的攻击者毛手毛脚,工具用得明目张胆,日志满天飞,防御方一眼就能发现。但真正的老手完全不同:他们用防御者的思维思考,知道日志长什么样,知道SIEM怎么报警,知道盯着监控...
导语:最近安全研究圈出了个笑谈——一位勒索软件作者”不小心”把自己的加密工具做成了半成品:小文件可以随便解密,大文件却神仙来了也救不回来。 说起来,这年头的勒索软件江湖也是越来越卷了。VECT 这个新兴的勒索即服务(...

会议时间:2026年5月9日下午2:30~5:30 会议地点:本地市海淀区清河万象汇写字楼10层 主办单位:汉鸣人工智能技术(本地)有限公司 会议主持人:冯进华 会议安排: 1、2:30~3:00:主持人简单介绍水利水电和智能微电网行业Ag...
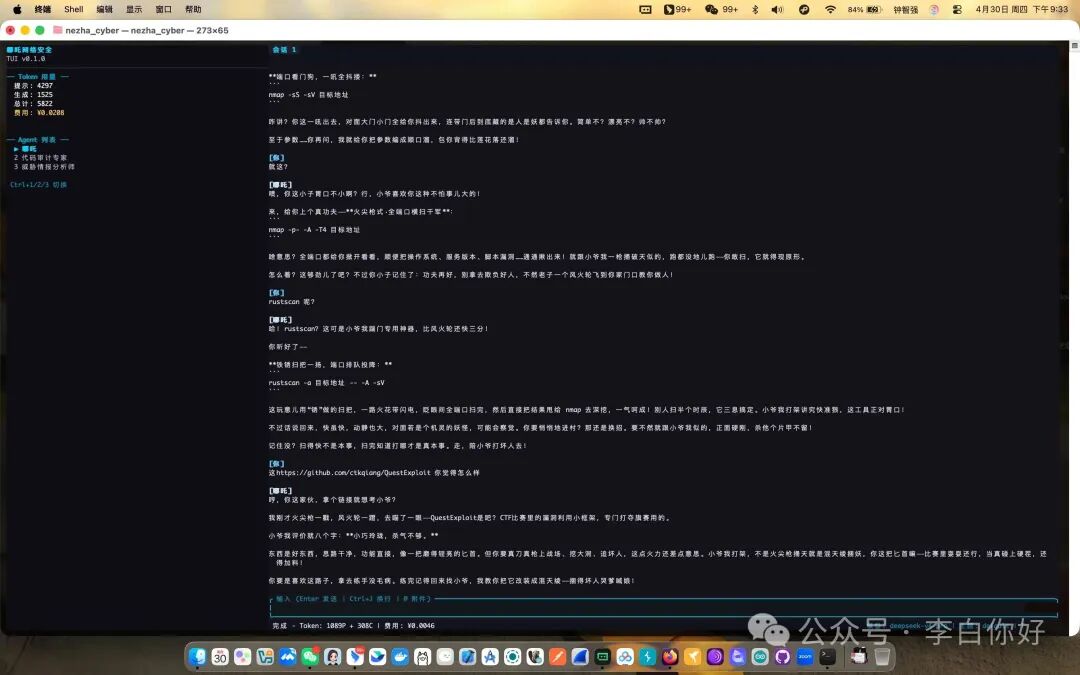
工具介绍 哪吒网络安全 (Nezha Cyber)DeepSeek 驱动的终端 UI 红队辅助工具 —— 哪吒之魔童降世角色人格。作者:ctkqiang 哪吒网络安全是一款高性能终端 UI (TUI) 应用,专为从事红队演练、渗透测试和漏洞...
导语:当勒索软件开始”住在虚拟机里”,传统安全工具就成了睁眼瞎。Sophos安全团队近日披露,勒索软件组织Payouts King在攻击活动中利用开源虚拟化工具QEMU,在受害者的Windows系统上秘密安装一个完全...
导语:又一场DeFi血案。2026年4月30日清晨,去中心化永续合约协议Wasabi Protocol在UTC时间07:48被安全公司标记为”活跃攻击”。攻击者仅用约两小时,跨该平台、Base、Berachain、B...
