 seo优化_前端开发_渗透技术
Windows 11 24H2中近期被披露了一个高危本地权限提升漏洞
导语:一个普通用户,无需任何特殊权限,只需在锁屏界面上触发一次竞争条件,就能获得系统的最高控制权——这正是CVE-2026-24291(代号RegPwn)所实现的效果。2026年3月,这个潜伏在Windows辅助功能ATConfig机制中的...
导语:一个普通用户,无需任何特殊权限,只需在锁屏界面上触发一次竞争条件,就能获得系统的最高控制权——这正是CVE-2026-24291(代号RegPwn)所实现的效果。2026年3月,这个潜伏在Windows辅助功能ATConfig机制中的...
导语:Apache OpenNLP 是 Java 生态中常用的自然语言处理库,被大量企业用于文本解析、实体识别等场景。2026年5月2日安全社区披露该库存在多个漏洞——拒绝服务、权限提升、XXE,三类攻击面同时存在。在生产环境中使用 Ope...
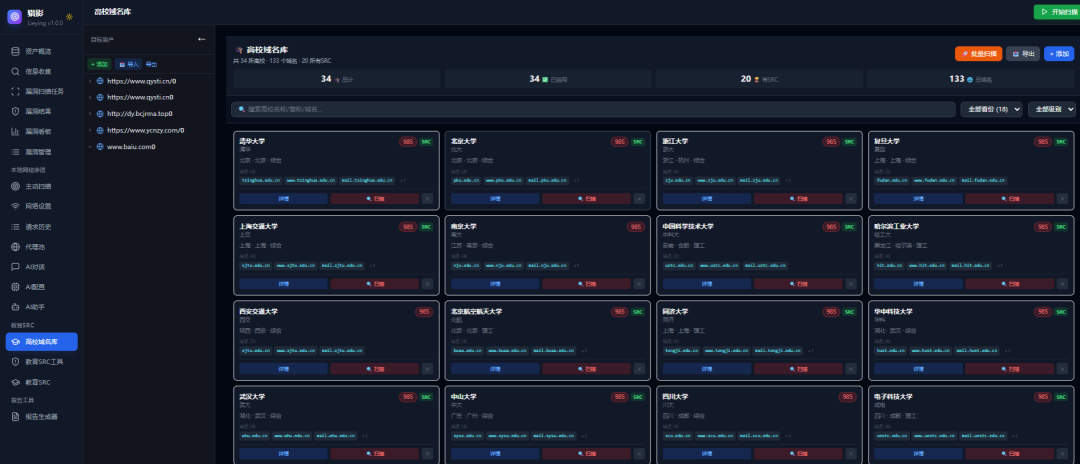
0x01 工具介绍 聚焦本地渗透测试需求,猎影AI本地渗透测试平台正式亮相,全程开源无套路,无需复杂配置即可快速启用。平台集成AI分析能力(需搭配Ollama),内置海量常见漏洞payload,同时涵盖教育SRC高校域名库,可一键导出测试报...
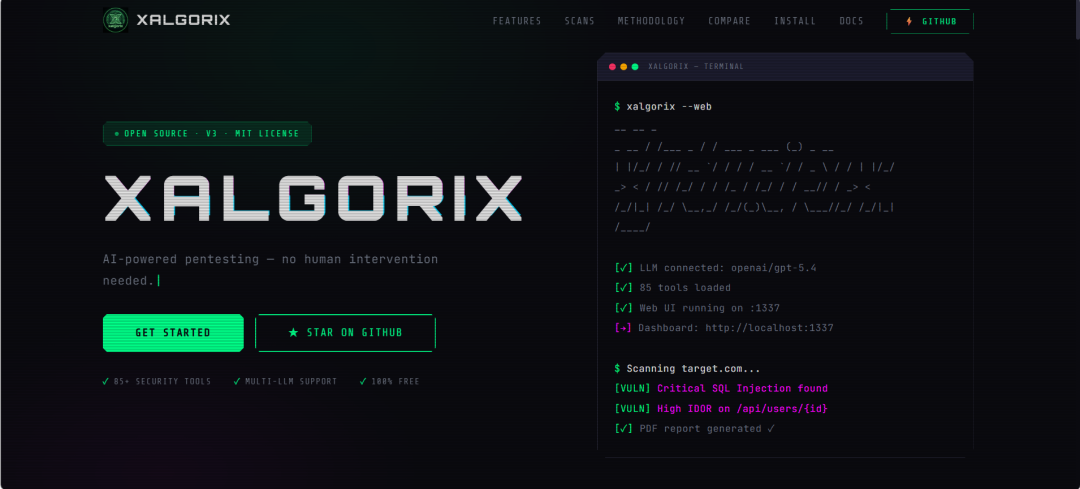
0x01 工具介绍 在网络安全领域,自动化渗透测试工具层出不穷,但真正能做到”全自主、零干预、企业级”的开源方案却凤毛麟角。 Xalgorix 正是这样一款颠覆性的开源项目——它是目前市面上最全面的AI自主渗透测试平...
67颗种子 = AI训练数据集 + 红队攻击链知识库 + 自动化渗透框架蓝图 你是否遇到过这些问题? 想训练自己的安全大模型,但网上找不到结构化、覆盖全攻击链的训练数据? 红队人才培养周期长,攻击知识散落在不同工程师的脑子里,无法系统化传承...
摘要:2026年4月29日,安全研究人员公开披露了Linux内核中存在近十年的高危本地提权漏洞“Copy Fail”(CVE-2026-31431)。该漏洞影响自2017年以来所有主流Linux发行版,攻击者仅凭一个732字节的Python...
安全研究员尝试用该平台 Opus 4.6模型为Discord客户端内置的Chrome编写漏洞利用,在消耗20个小时2.3T词元(价值约1.5万元)后,成功实现了CVE-2026-5873利用工具; 这一实验意味着,老版本软件关键漏洞的可利用...
一句话概括今天发生了什么 2026年4月7日,Anthropic 发布了 该平台 Mythos Preview 的安全能力评估报告。结论很简单粗暴:这个模型能自己在主流操作系统和浏览器里找到从未被发现的漏洞(零日漏洞),然后——这是重点——...
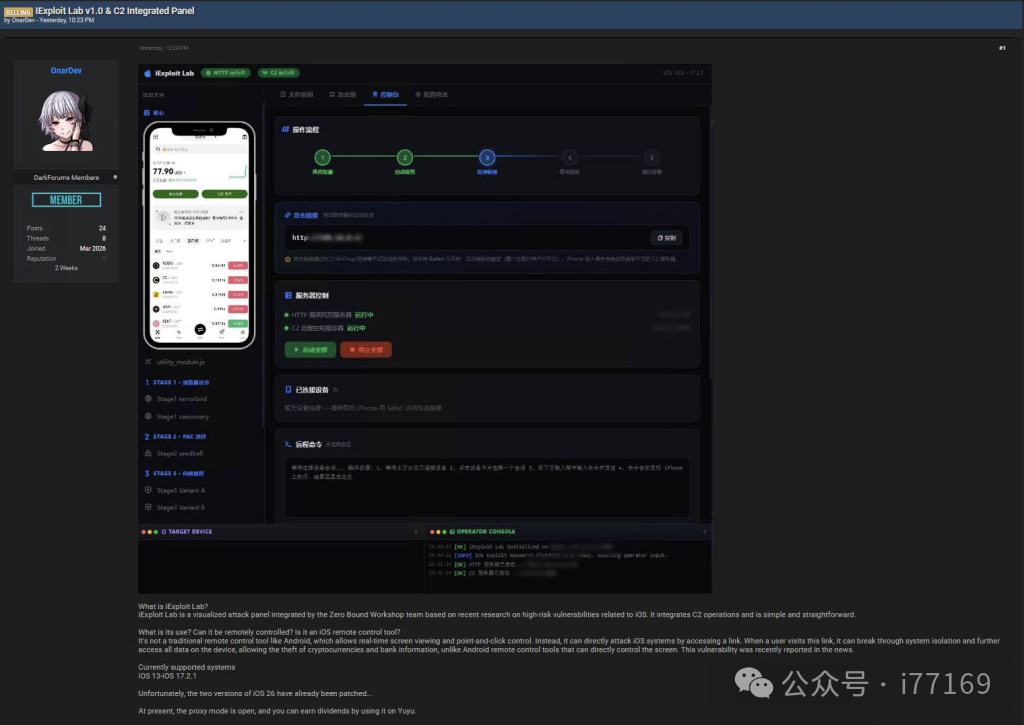
一个名为 OnarDev 的账户正在提供一款据称针对 iOS 13 至 17.2 系统的工具。 根据帖子内容:• 该工具名为 iExploit Lab v1.0,带有一个控制面板(C2 面板)。• 通过发送给受害者的链接进行一键攻击。• 利...
该平台于2026年4月正式发布了专为网络安全设计的防御性大模型——GPT -5.4-Cyber 。这是该平台针对紧迫复杂的网络威胁环境,以及应对竞争对手Anthropic推出的神话模型而做出的重要战略部署。 以下是关于该模型及其对网络安全行...
