 seo优化_前端开发_渗透技术
Pwn2Own被0day狂潮冲垮:一场暴露行业底层逻辑崩溃的安全危机
🌈 导语:2026年Pwn2Own柏林站,创下19年历史纪录——不是因为技术突破,而是因为收到的0day太多,主办方Trend Micro ZDI直接关门拒收。紧接着,被拒研究者开始批量公开漏洞,一场围绕”漏洞处理能力̶...
🌈 导语:2026年Pwn2Own柏林站,创下19年历史纪录——不是因为技术突破,而是因为收到的0day太多,主办方Trend Micro ZDI直接关门拒收。紧接着,被拒研究者开始批量公开漏洞,一场围绕”漏洞处理能力̶...
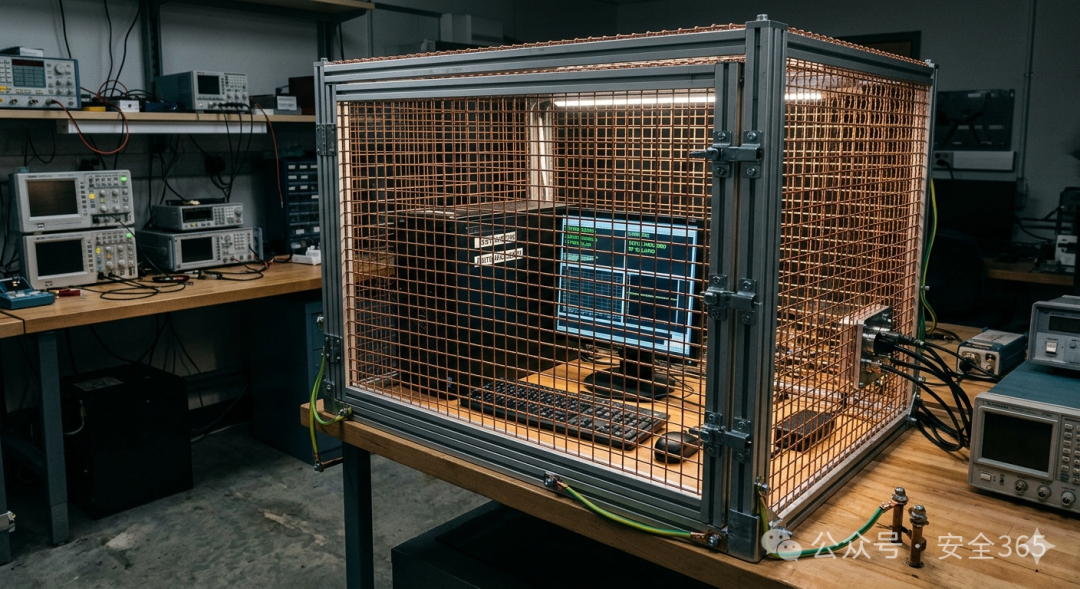
导语:物理隔离这个”最后的防线”正在被重新审视。当年ODINI只是一个学术概念验证,但今天物理隔离网络被植入恶意软件的门槛已经大幅降低,这条攻击路线的可行性正在快速上升。 想象一个场景:有一台计算机,断了网、离了线、...
导语:2026年5月11日,该平台威胁情报组(GTIG)发布报告,披露了网络安全史上一个里程碑式事件——攻击者首次使用AI大模型自主发现并武器化了一个零日漏洞,成功绕过某流行开源Web管理工具的双因素认证(2FA)。这不是理论推演,而是已在...
导语:2026年5月7日,研究员金贤宇(@v4bel)在GitHub(盖ithub)上公开了脏碎片(Dirty Frag)的全部细节——两个Linux内核提权漏洞、完整利用代码、工作概念验证。发布的原因是:embargo已经被第三方打破,漏...
导语:2026年5月,一批涉及汽车与嵌入式开源组件的CVE集中公开,覆盖CAN、UDS、ISO-TP、J1939等核心协议路径。16个编号带来的不是单个漏洞故事,而是一份行业长期忽略的”供应链长尾账单”——小型协议库...
导语:2026年5月6日,Palo Alto Networks 发布安全公告,披露其 PAN-OS 软件中存在一个编号为 CVE-2026-0300 的严重缓冲区溢出漏洞,CVSS 4.0 评分高达 9.3(严重级)。该漏洞允许未认证攻击者...
导语:2026年5月7日,一个名为”Dirty Frag”的新型Linux内核高危漏洞被完整披露。该漏洞属于与Dirty Pipe、Copy Fail同一bug类的page-cache write漏洞链,攻击者可利用...
话不多说,请看视频 这不就是十年之前网站挂木马吗? 昨天 ,就在昨天 ,我有女性朋友点击了该平台群里的链接。就发现在向外转钱,吓的她给手机关机,钱都 一直在向外转。真人真事呀。 现在AI发展快,漏洞 跟不要钱一样。攻击门槛是越来越低。 以下...
导语:一个普通用户,无需任何特殊权限,只需在锁屏界面上触发一次竞争条件,就能获得系统的最高控制权——这正是CVE-2026-24291(代号RegPwn)所实现的效果。2026年3月,这个潜伏在Windows辅助功能ATConfig机制中的...
导语:2026年5月4日,Google发布5月Android安全公告,披露了编号为CVE-2026-0073的高危零点击远程代码执行漏洞。该漏洞存在于Android调试桥守护进程(adbd)中,攻击者只需与目标设备处于同一局域网,无需任何用...
