 seo优化_前端开发_渗透技术
遭攻击损失超500万美元,被盗资金已全部进入Tornado Cash
导语:又一场DeFi血案。2026年4月30日清晨,去中心化永续合约协议Wasabi Protocol在UTC时间07:48被安全公司标记为”活跃攻击”。攻击者仅用约两小时,跨该平台、Base、Berachain、B...
导语:又一场DeFi血案。2026年4月30日清晨,去中心化永续合约协议Wasabi Protocol在UTC时间07:48被安全公司标记为”活跃攻击”。攻击者仅用约两小时,跨该平台、Base、Berachain、B...
导语:Sony WH-1000X系列一直是蓝牙耳机界的标杆产品,但安全研究揭开了一个令人不安的真相:包括WH-1000XM4、WH-1000XM5、WH-1000XM6在内的多款主流耳机,被发现存在严重的蓝牙协议实现漏洞。攻击者只需要在15...
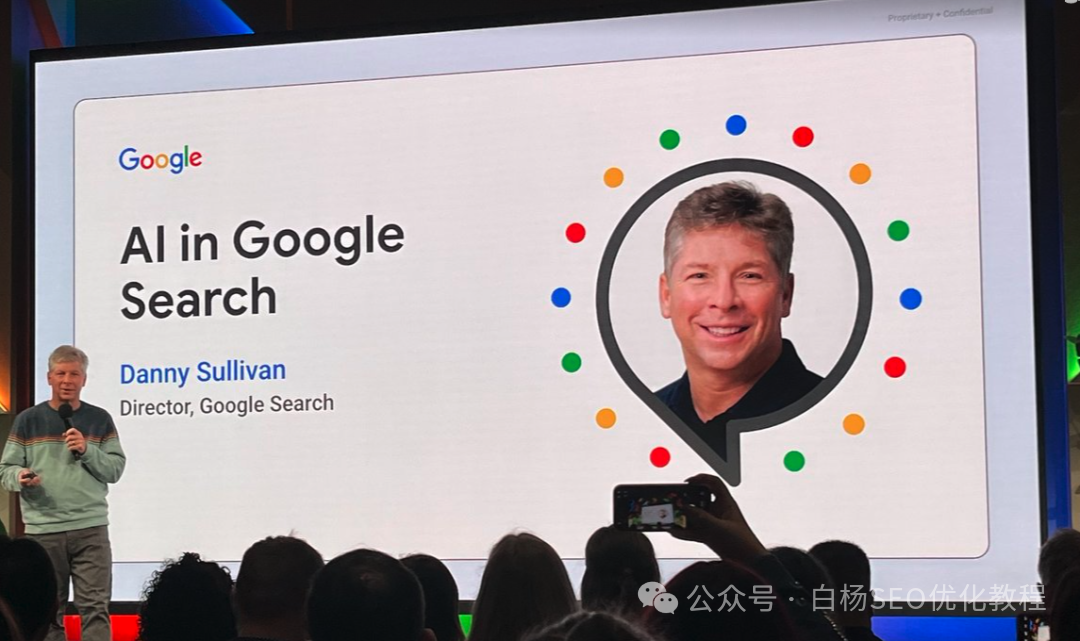
最近 Google 和 Bing 都公开做了一些 GEO 相关的分享,其中有两篇非常有价值,值得分享出来: 核心要点速览: 好 SEO = 好 GEO 内容要”非同质化” Bing 推出”引用份额R...
话不多说,请看视频 这不就是十年之前网站挂木马吗? 昨天 ,就在昨天 ,我有女性朋友点击了该平台群里的链接。就发现在向外转钱,吓的她给手机关机,钱都 一直在向外转。真人真事呀。 现在AI发展快,漏洞 跟不要钱一样。攻击门槛是越来越低。 以下...
导语:一个普通用户,无需任何特殊权限,只需在锁屏界面上触发一次竞争条件,就能获得系统的最高控制权——这正是CVE-2026-24291(代号RegPwn)所实现的效果。2026年3月,这个潜伏在Windows辅助功能ATConfig机制中的...
导语:传统电磁侧信道攻击需要接近目标设备,剥开芯片封装,焊接额外组件——这是实验室里的攻击,不是现实中的攻击。但一项新研究颠覆了这一刻板印象:攻击者只需要一台天线,在1米外就能从蓝牙芯片的RF发射中提取出完整的AES-128加密密钥,而设备...
导语:2026年5月4日,Google发布5月Android安全公告,披露了编号为CVE-2026-0073的高危零点击远程代码执行漏洞。该漏洞存在于Android调试桥守护进程(adbd)中,攻击者只需与目标设备处于同一局域网,无需任何用...
导语:GitHub上有个叫 hackingtool 的项目,Star数直奔5万+,把185+款安全工具硬生生塞进了一个终端菜单里。从信息收集到AD域渗透,从无线攻击到云安全,一个命令行全部搞定。对于一个红队来说,这玩意儿到底好不好用?本文带...
导语:把僵尸网络的 C2 藏在 该平台 和 该平台 的海量动态里——攻击者发一条看似无害的推文,远端 bots 默默解析执行。这就是 KreiosC2 的核心思路。2026年5月2日 v3 版本更新,新增 该平台 通道并完成 Windows...
导语:一个普通用户,无需任何特殊权限,只需在锁屏界面上触发一次竞争条件,就能获得系统的最高控制权——这正是CVE-2026-24291(代号RegPwn)所实现的效果。2026年3月,这个潜伏在Windows辅助功能ATConfig机制中的...
