 seo优化_前端开发_渗透技术
双胞胎删除 96个政府数据库案
导语:2026年5月7日,弗吉尼亚州亚历山大市,34岁的索哈伊布·阿赫特被联邦陪审团一致认定:阴谋欺诈计算机罪、密码贩卖罪、非法持有枪支罪——全部成立。这并非初犯,而是他第二次站上联邦法庭的被告席。而让他走到这一步的起因,距他被解雇仅6分钟...
导语:2026年5月7日,弗吉尼亚州亚历山大市,34岁的索哈伊布·阿赫特被联邦陪审团一致认定:阴谋欺诈计算机罪、密码贩卖罪、非法持有枪支罪——全部成立。这并非初犯,而是他第二次站上联邦法庭的被告席。而让他走到这一步的起因,距他被解雇仅6分钟...
🌈 导语:2026年Pwn2Own柏林站,创下19年历史纪录——不是因为技术突破,而是因为收到的0day太多,主办方Trend Micro ZDI直接关门拒收。紧接着,被拒研究者开始批量公开漏洞,一场围绕”漏洞处理能力̶...
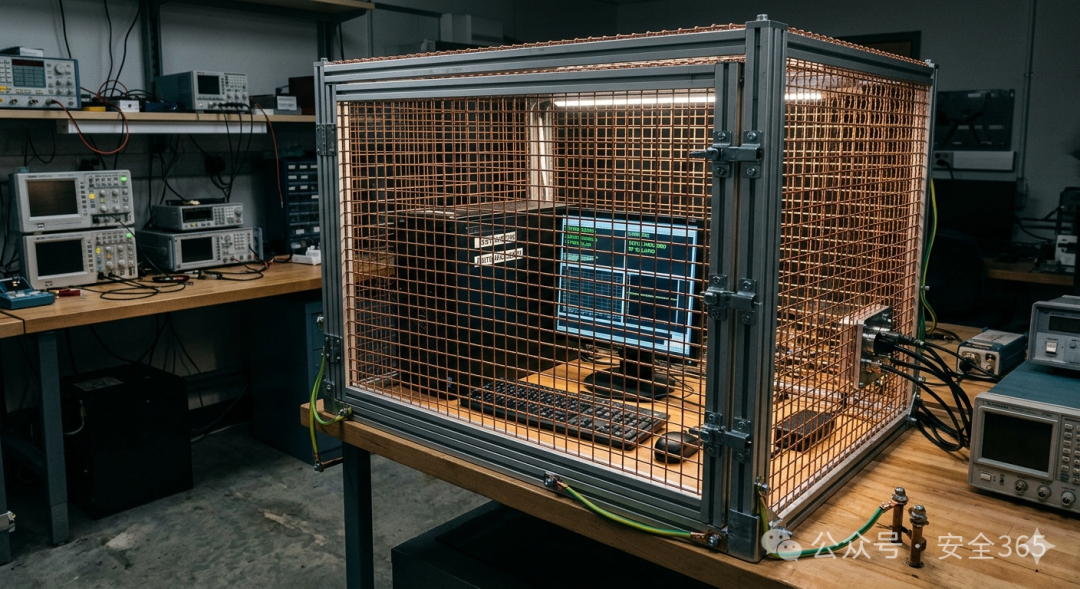
导语:物理隔离这个”最后的防线”正在被重新审视。当年ODINI只是一个学术概念验证,但今天物理隔离网络被植入恶意软件的门槛已经大幅降低,这条攻击路线的可行性正在快速上升。 想象一个场景:有一台计算机,断了网、离了线、...
导语:5月11日 UTC 19:20,npm 仓库凭空多出 84 个恶意版本,涵盖 42 个 @tanstack/* 包——而且全部是通过 TanStack(栈式全家桶)自己的 CI/CD 管道合法签名的。这不是简单的凭据被盗,而是一条精妙...
导语:2026年5月11日,该平台威胁情报组(GTIG)发布报告,披露了网络安全史上一个里程碑式事件——攻击者首次使用AI大模型自主发现并武器化了一个零日漏洞,成功绕过某流行开源Web管理工具的双因素认证(2FA)。这不是理论推演,而是已在...
导语:2026年5月7日,研究员金贤宇(@v4bel)在GitHub(盖ithub)上公开了脏碎片(Dirty Frag)的全部细节——两个Linux内核提权漏洞、完整利用代码、工作概念验证。发布的原因是:embargo已经被第三方打破,漏...
记一次护网通过外网弱口令一路到内网 本次护网行动中,攻击者利用外网暴露的弱口令漏洞,经由跳板机横向移动至核心交换机,最终获取域控权限。整个过程持续约40分钟,未触发任何告警,暴露出边界防护与内网隔离机制的双重失效。 外网入口:弱口令突破 目...

网络安全威胁层出不穷的今天,你是不是也有这些困惑:个人和企业到底该怎么筑牢自己的网络安全防线?怎么快速找到网络环境里的安全漏洞、及时补上?国家强制要求的网络安全等级保护,有没有更简单高效的落地方法?爆火的 AI 智能体,真的能帮我们给网络安...
导语:2026年5月,一批涉及汽车与嵌入式开源组件的CVE集中公开,覆盖CAN、UDS、ISO-TP、J1939等核心协议路径。16个编号带来的不是单个漏洞故事,而是一份行业长期忽略的”供应链长尾账单”——小型协议库...
导语:2026年5月6日,Palo Alto Networks 发布安全公告,披露其 PAN-OS 软件中存在一个编号为 CVE-2026-0300 的严重缓冲区溢出漏洞,CVSS 4.0 评分高达 9.3(严重级)。该漏洞允许未认证攻击者...
