 seo优化_前端开发_渗透技术
Notepad++ 爆出多个 RCE 漏洞(CVE-2026-48778 等)—— 千万级 Windows 用户受影响
导语:你电脑上最常用的文本编辑器,可能是攻击者的下一扇后门。Notepad++ 近日发布紧急安全更新,一口气修复三个漏洞,其中两个可导致任意代码执行——而利用方式出奇简单,只需诱使受害者替换一个配置文件。装机量千万级的它,在国内几乎每个开发...
导语:你电脑上最常用的文本编辑器,可能是攻击者的下一扇后门。Notepad++ 近日发布紧急安全更新,一口气修复三个漏洞,其中两个可导致任意代码执行——而利用方式出奇简单,只需诱使受害者替换一个配置文件。装机量千万级的它,在国内几乎每个开发...
导语:V8引擎里一个能越界写内存的高危漏洞,Google给了多少赏金?500美元。知名研究员C2IRIS忍不住发推开喷:”$500 for an OOB write in V8 💀 如果你还参加这些bug bounty项目,活该...
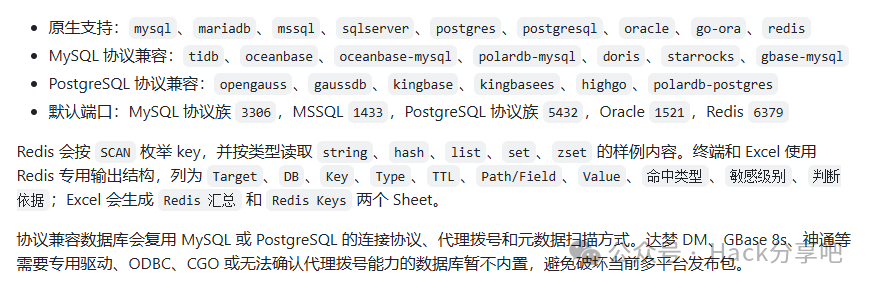
工具简介 @弱鸡师傅的又一个数据库敏感信息检索CLI工具,用于检查开发数据库中是否存在手机号、身份证、地址、账号、密码、邮箱、银行卡、token/secret等敏感信息。 看他这工具的功能应该也可用于HW攻防赛快速刷数据分等场景,这里我只是...
导语:清晨,员工打开邮箱,用鼠标轻轻单击了一封陌生邮件——还没来得及打开阅读,办公室的电脑便已悄然落入黑客控制。这不是电影,而是刚刚被该平台紧急修补的CVE-2026-40361漏洞的真实威力。选中新邮件,系统即刻失守,这就是零点击攻击的可...
导语:一位 AI 咨询顾问在社交平台发布推文称,其客户公司的一名员工在使用 该平台 API 时完全未设置调用限额,短短一个月下来,账单直接飙至 5 亿美元。这条推文迅速引发科技圈热议——毕竟,这不是” hypothetical ...
导语:一个系统调用,12字节写入,从浏览器沙箱直接拿到SYSTEM——这不是理论攻击,而是已经发生的技术现实。CVE-2026-40369击穿了Windows内核的最后一道防线,完整PoC在GitHub上任何人随手可得。沙箱?在我眼里从来不...

你身边肯定有人在用该平台、闲鱼上便宜的”该平台”或”该平台”。便宜得反常,用起来似乎也没出问题。 直到今年早些时候,加州UCSB大学的一项研究捅破了这层窗户纸。 研究员从该平台、闲鱼等网站购买...
导语:2026年5月21日,加拿大渥太华,一场持续数月的网络威胁终于画上句号。23岁的雅各布·巴特勒(Jacob Butler),网名”Dort”,被加拿大警方依据美国引渡令逮捕。他涉嫌构建和运营史上规模最大的物联网...
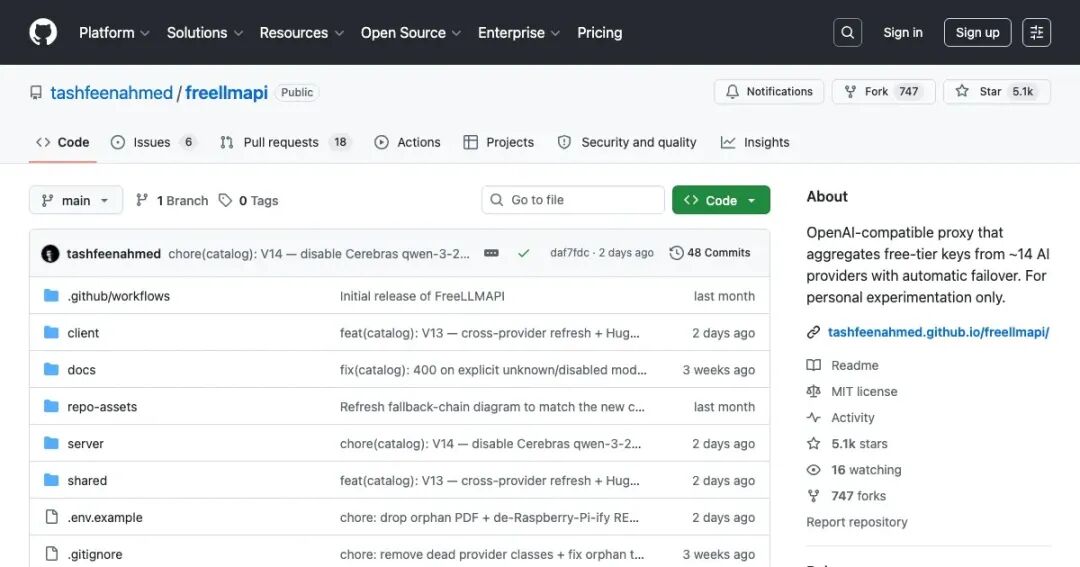
每个 AI 平台都有免费额度。 Google 每个月几百万 token,Groq 每天几千请求,Cerebras 速度快,SambaNova 额度充足…… 但如果想把它们聚合起来用?14 个 SDK,14 个不同的 rate limit,1...
导语:2026年4月,GitHub安全实验室(GitHub Security Lab,GHSL)向7-Zip项目提交了一份重量级漏洞报告。攻击者精心构造一个NTFS镜像文件,用户在7-Zip中打开即触发堆溢出,最终实现远程代码执行。这个漏洞...
