 seo优化_前端开发_渗透技术
【突发重大安全漏洞】linux内核再现“史诗级”本地提权漏洞CVE-2026-31431:一个732字节的Python脚本,一键获取root权限
摘要:2026年4月29日,安全研究人员公开披露了Linux内核中存在近十年的高危本地提权漏洞“Copy Fail”(CVE-2026-31431)。该漏洞影响自2017年以来所有主流Linux发行版,攻击者仅凭一个732字节的Python...
摘要:2026年4月29日,安全研究人员公开披露了Linux内核中存在近十年的高危本地提权漏洞“Copy Fail”(CVE-2026-31431)。该漏洞影响自2017年以来所有主流Linux发行版,攻击者仅凭一个732字节的Python...
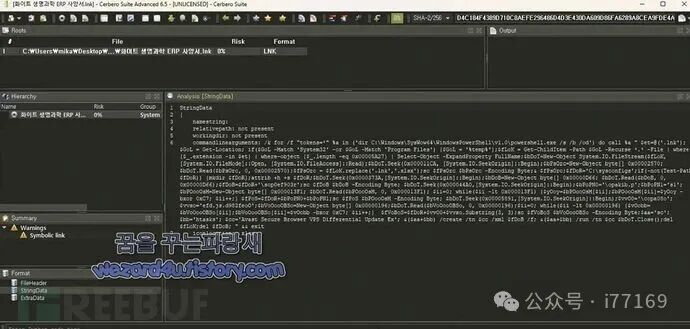
朝鲜政府支持的黑客组织Kimsuky近期针对处方药制药企业发起定向攻击,使用名为”White Life Science ERP Specification”的精心伪装恶意文件。攻击者通过伪造Excel文档诱骗员工运行...
一场针对中文使用者的高度定向、技术复杂的供应链攻击活动,由高级持续性威胁(APT)组织 Tropic Trooper(亦称 Earth Centaur、Pirate Panda)发动,于近日被安全机构 Zscaler ThreatLabz ...
宇宙免责声明!!! 本文涉及的相关漏洞均已修复、本文中技术和方法仅用于教育目的;文中讨论的所有案例和技术均旨在帮助读者更好地理解相关安全问题,并采取适当的防护措施来保护自身系统免受攻击。 在一个夜黑风高的的夜晚,楚风还在努力修炼,盘膝而坐,...
>PDF漏洞利用工具,看起来像真的! 结论是:当前市面上出现的所谓“PDF漏洞利用构建工具”,确实能把普通文档变成看起来完全正常的武器化文件,其欺骗性远超传统附件攻击。以2026年4月被曝光的工具为例,威胁行为者TheStrain在犯罪论坛...
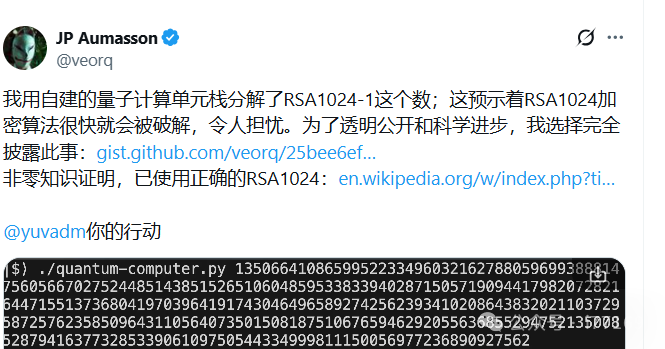
导语:BLAKE3、SipHash联合设计师,NIST后量子签名标准SLH-DSA共同设计者,《Serious Cryptography》作者——当这样一位站在密码学金字塔顶端的人物,突然声称用自建的量子处理单元(QPU)成功分解了RSA-...
导语:2022 年,17 岁的本地昂·库尔塔伊从牛津母亲家的卧室里,用一根亚马逊电视棒、一部手机和纯社会工程学手段,在六个月内入侵该平台、英伟达、该平台、优步等十余家硅谷巨头,窃取 300 枚比特币(当时价值 1300 万美元)。他被判处无...
Pastebin 隐写木马:利用 PowerShell 窃取 Telegram 会话 过去几天(2026年4月下旬)安全社区讨论非常激烈的一个实战案例。它之所以引起轰动,是因为其利用了极高的隐蔽手段和针对性的“会话克隆”技术。 以下是Ext...
>人工智能开发的 C2 /远程访问木马框架 结论是:截至2026年,AI开发的C2与RAT框架已从概念验证进入实战部署阶段,其成熟度足以对云环境和终端构成实质威胁。最具代表性的案例是Check Point披露的VoidLink——一个针对L...
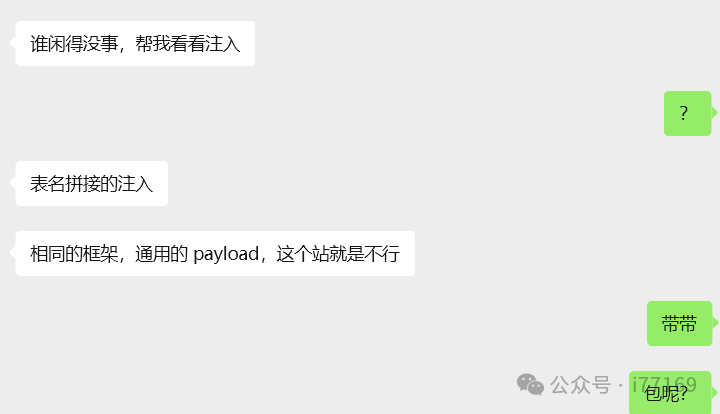
0x01基友你好 说来你说巧不巧,刚好干完客户的项目,就看到基友的消息。难道,这就是传说中的心有灵犀? 那么,我们得到了基础消息,有过滤和WAF: 既然是通用,虽然说这里失败了,但我们先用这个Payload打过去看看什么情况,不行再构造: ...
