seo优化_前端开发_渗透技术
中小团队在安全工作中常常面临资源有限、人手不足的问题。渗透测试作为发现系统漏洞的重要手段,对中小团队来说既必要又充满挑战。很多团队知道要做渗透测试,却不知道如何把这项工作真正落地到日常流程中,导致测试流于形式,或者因为操作不当反而带来新的风险。
一份清晰的检查清单可以帮助团队把复杂的渗透测试工作拆解为可执行的步骤,减少遗漏,提高效率。但清单本身并不是万能钥匙,如果团队不了解每个检查项背后的原因和适用场景,盲目照搬反而可能适得其反。下面直接从团队视角出发,帮助读者理解渗透测试落地过程中需要关注的核心问题。
为什么中小团队需要一份落地检查清单
中小团队通常没有专职的安全团队,渗透测试往往由开发或运维人员兼任。这种情况下,经验和知识盲区会导致测试覆盖不完整,容易遗漏关键漏洞。检查清单的作用在于把行业最佳实践转化为团队可以逐项核对的具体动作,让非安全专业人员也能按图索骥完成基本的安全排查。
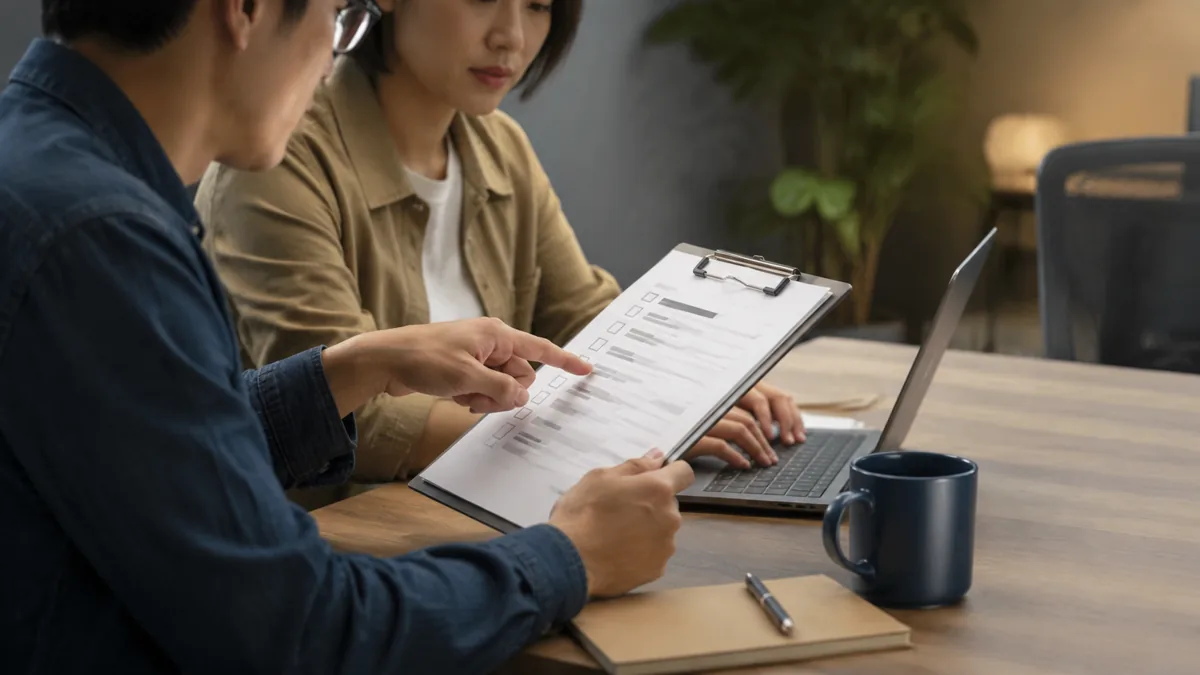
另外,中小团队的项目节奏快,测试容易被压缩或跳过。清单提供了一个标准化的最低执行标准,即使时间紧张,团队也能确保核心环节不被遗漏。同时,清单也为团队后续建立安全流程提供了基础框架,可以在此基础上逐步完善和深化。
清单落地前的准备工作
在正式使用检查清单之前,团队需要先明确测试的范围和边界。这包括确定哪些系统、接口、数据需要纳入测试,哪些区域因为合规或业务原因不能触碰。边界不清晰会导致测试人员误操作,可能引发生产事故或数据泄露,反而比不做测试更危险。
其次,团队需要获得明确的授权。渗透测试本质上是对系统的攻击模拟,如果没有书面授权,测试行为可能违反法律法规。中小团队往往忽视这一点,直接开始扫描或测试,结果面临法律风险。建议在项目启动前,由项目负责人签署书面测试授权书,明确测试范围、时间窗口和禁止操作项。
此外,团队还需要准备测试环境和工具。尽量使用独立的测试环境而非生产环境,避免测试影响正常业务。工具方面,可以根据团队技术栈选择合适的扫描器和手工测试工具,但不必追求工具数量,关键是团队要熟悉工具的使用方法和局限性。
执行过程中的关键风险与应对
渗透测试过程中最常见的风险是测试行为影响生产系统。比如压力测试可能导致服务宕机,漏洞利用可能导致数据损坏或丢失。中小团队由于资源有限,往往没有完善的隔离机制,因此必须在测试前与业务方确认测试窗口,并制定回滚预案。
另一个容易被忽视的风险是测试数据的处理。测试过程中可能会接触到敏感数据,包括用户信息、业务数据等。团队需要明确规定测试数据的采集、存储和销毁流程,避免测试数据泄露引发二次安全问题。建议在测试完成后立即清理所有临时文件和测试数据。
人员风险同样值得关注。如果测试由非专业人员执行,可能因为操作不当导致测试无效或造成破坏。团队可以考虑邀请外部安全专家进行首次测试,同时安排内部人员跟学,逐步培养团队自身的安全能力。
测试后的收尾与持续改进
渗透测试的价值不在于发现问题,而在于修复问题。测试完成后,团队需要整理一份清晰的漏洞报告,按照严重程度排序,明确每个漏洞的修复建议和优先级。报告应该面向开发人员,使用他们能理解的语言描述漏洞成因和修复方法,而不是堆砌技术术语。
修复完成后,团队需要进行回归测试,确认漏洞确实被修复,且修复没有引入新的问题。这个环节经常被省略,但恰恰是确保测试有效性的关键步骤。建议建立漏洞修复跟踪机制,明确责任人和完成时限,避免漏洞长期悬而未决。
最后,团队应该将每次测试的经验沉淀到检查清单中。比如发现了某类漏洞经常遗漏,就在清单中增加对应的检查项;如果某个测试步骤效率低下,就优化流程。检查清单不是一成不变的文档,而是随着团队实践不断进化的工具,这样才能真正发挥其价值。