seo优化_前端开发_渗透技术
在网络安全领域,渗透测试是发现系统漏洞、评估防御能力的重要手段。然而,许多中小团队在开展渗透测试时,往往因为资源有限、经验不足而陷入各种误区,导致测试流于形式,甚至带来新的安全风险。下面直接深入剖析中小团队在渗透测试过程中最容易踩的坑,并提供切实可行的修复路径,帮助你在有限条件下最大化测试价值。
中小团队面临的挑战与大企业截然不同:预算紧张、人员配置不足、技术栈复杂且缺乏专职安全人员。这些现实约束使得他们在规划和执行渗透测试时更容易做出妥协,而这些妥协恰恰可能成为安全防线的致命弱点。了解这些误区的本质,是走向成熟安全实践的第一步。
误区一:把渗透测试等同于漏洞扫描
这是中小团队最常见的认知偏差。许多团队认为,只要购买一款自动化扫描工具,定期跑一遍报告,就算完成了渗透测试。实际上,自动化扫描工具只能发现已知漏洞的签名匹配,对于业务逻辑漏洞、权限绕过、多步骤组合攻击等复杂威胁几乎无能为力。真正的渗透测试需要安全人员结合上下文进行人工分析、链式利用和创造性思考。
修复路径的第一步是明确区分两者的价值。自动化扫描适合作为日常安全巡检的辅助手段,但绝不能替代渗透测试。中小团队可以采取”自动化扫描+重点人工渗透”的混合模式:用工具快速覆盖基础漏洞面,然后将有限的人工测试时间集中在核心业务接口、身份认证流程和敏感数据操作路径上。这样既能控制成本,又能保证关键区域得到深度检验。
误区二:测试范围模糊,遗漏关键攻击面
中小团队在启动渗透测试时,经常没有清晰的测试范围定义。有的只关注Web前端而忽略API接口,有的只测试生产环境而忘记预发布环境,还有的完全忽视了移动端、第三方集成和供应链组件。攻击者不会因为你没测试就不去攻击,模糊的测试范围等于主动给攻击者留下后门。
制定测试范围时,建议从资产梳理开始。列出所有对外暴露的服务端口、域名、子域名、API端点、移动应用版本以及第三方依赖组件。然后根据业务重要性和数据敏感度进行优先级排序。即使时间有限,也要确保覆盖以下核心区域:用户认证与授权机制、支付与交易流程、文件上传与处理功能、管理后台入口以及数据库交互接口。范围文档化不仅帮助测试人员聚焦,也为后续的复测和对比提供了基准。
误区三:忽视测试前的授权与边界约定
渗透测试本质上是一种模拟攻击行为,如果没有明确的书面授权和边界约定,测试行为本身可能触犯法律或导致生产事故。中小团队在这方面的意识尤为薄弱,常见的问题包括:没有签署正式的测试授权书、没有明确禁止测试的时间窗口、没有约定哪些系统绝对不能触碰、也没有建立紧急联络机制。
修复这一问题的核心是建立规范的测试前准备流程。至少需要完成以下事项:获取管理层书面授权并明确测试时间范围;与运维团队确认生产环境的监控告警阈值,避免测试触发不必要的应急响应;约定测试账号和数据范围,严禁使用真实用户数据进行测试;建立即时沟通渠道,一旦发现高危漏洞或造成服务异常,能够第一时间通知相关人员。这些准备工作看似繁琐,却是保护团队和测试人员自身权益的必要保障。
误区四:测试完成后缺乏闭环修复机制
渗透测试的真正价值不在于发现多少漏洞,而在于这些漏洞能否被有效修复。中小团队常犯的错误是:拿到测试报告后束之高阁,或者只修复高危漏洞而忽略中低危问题,又或者修复后不复测导致同类问题反复出现。没有闭环的渗透测试,本质上是一次性消费而非安全能力的积累。
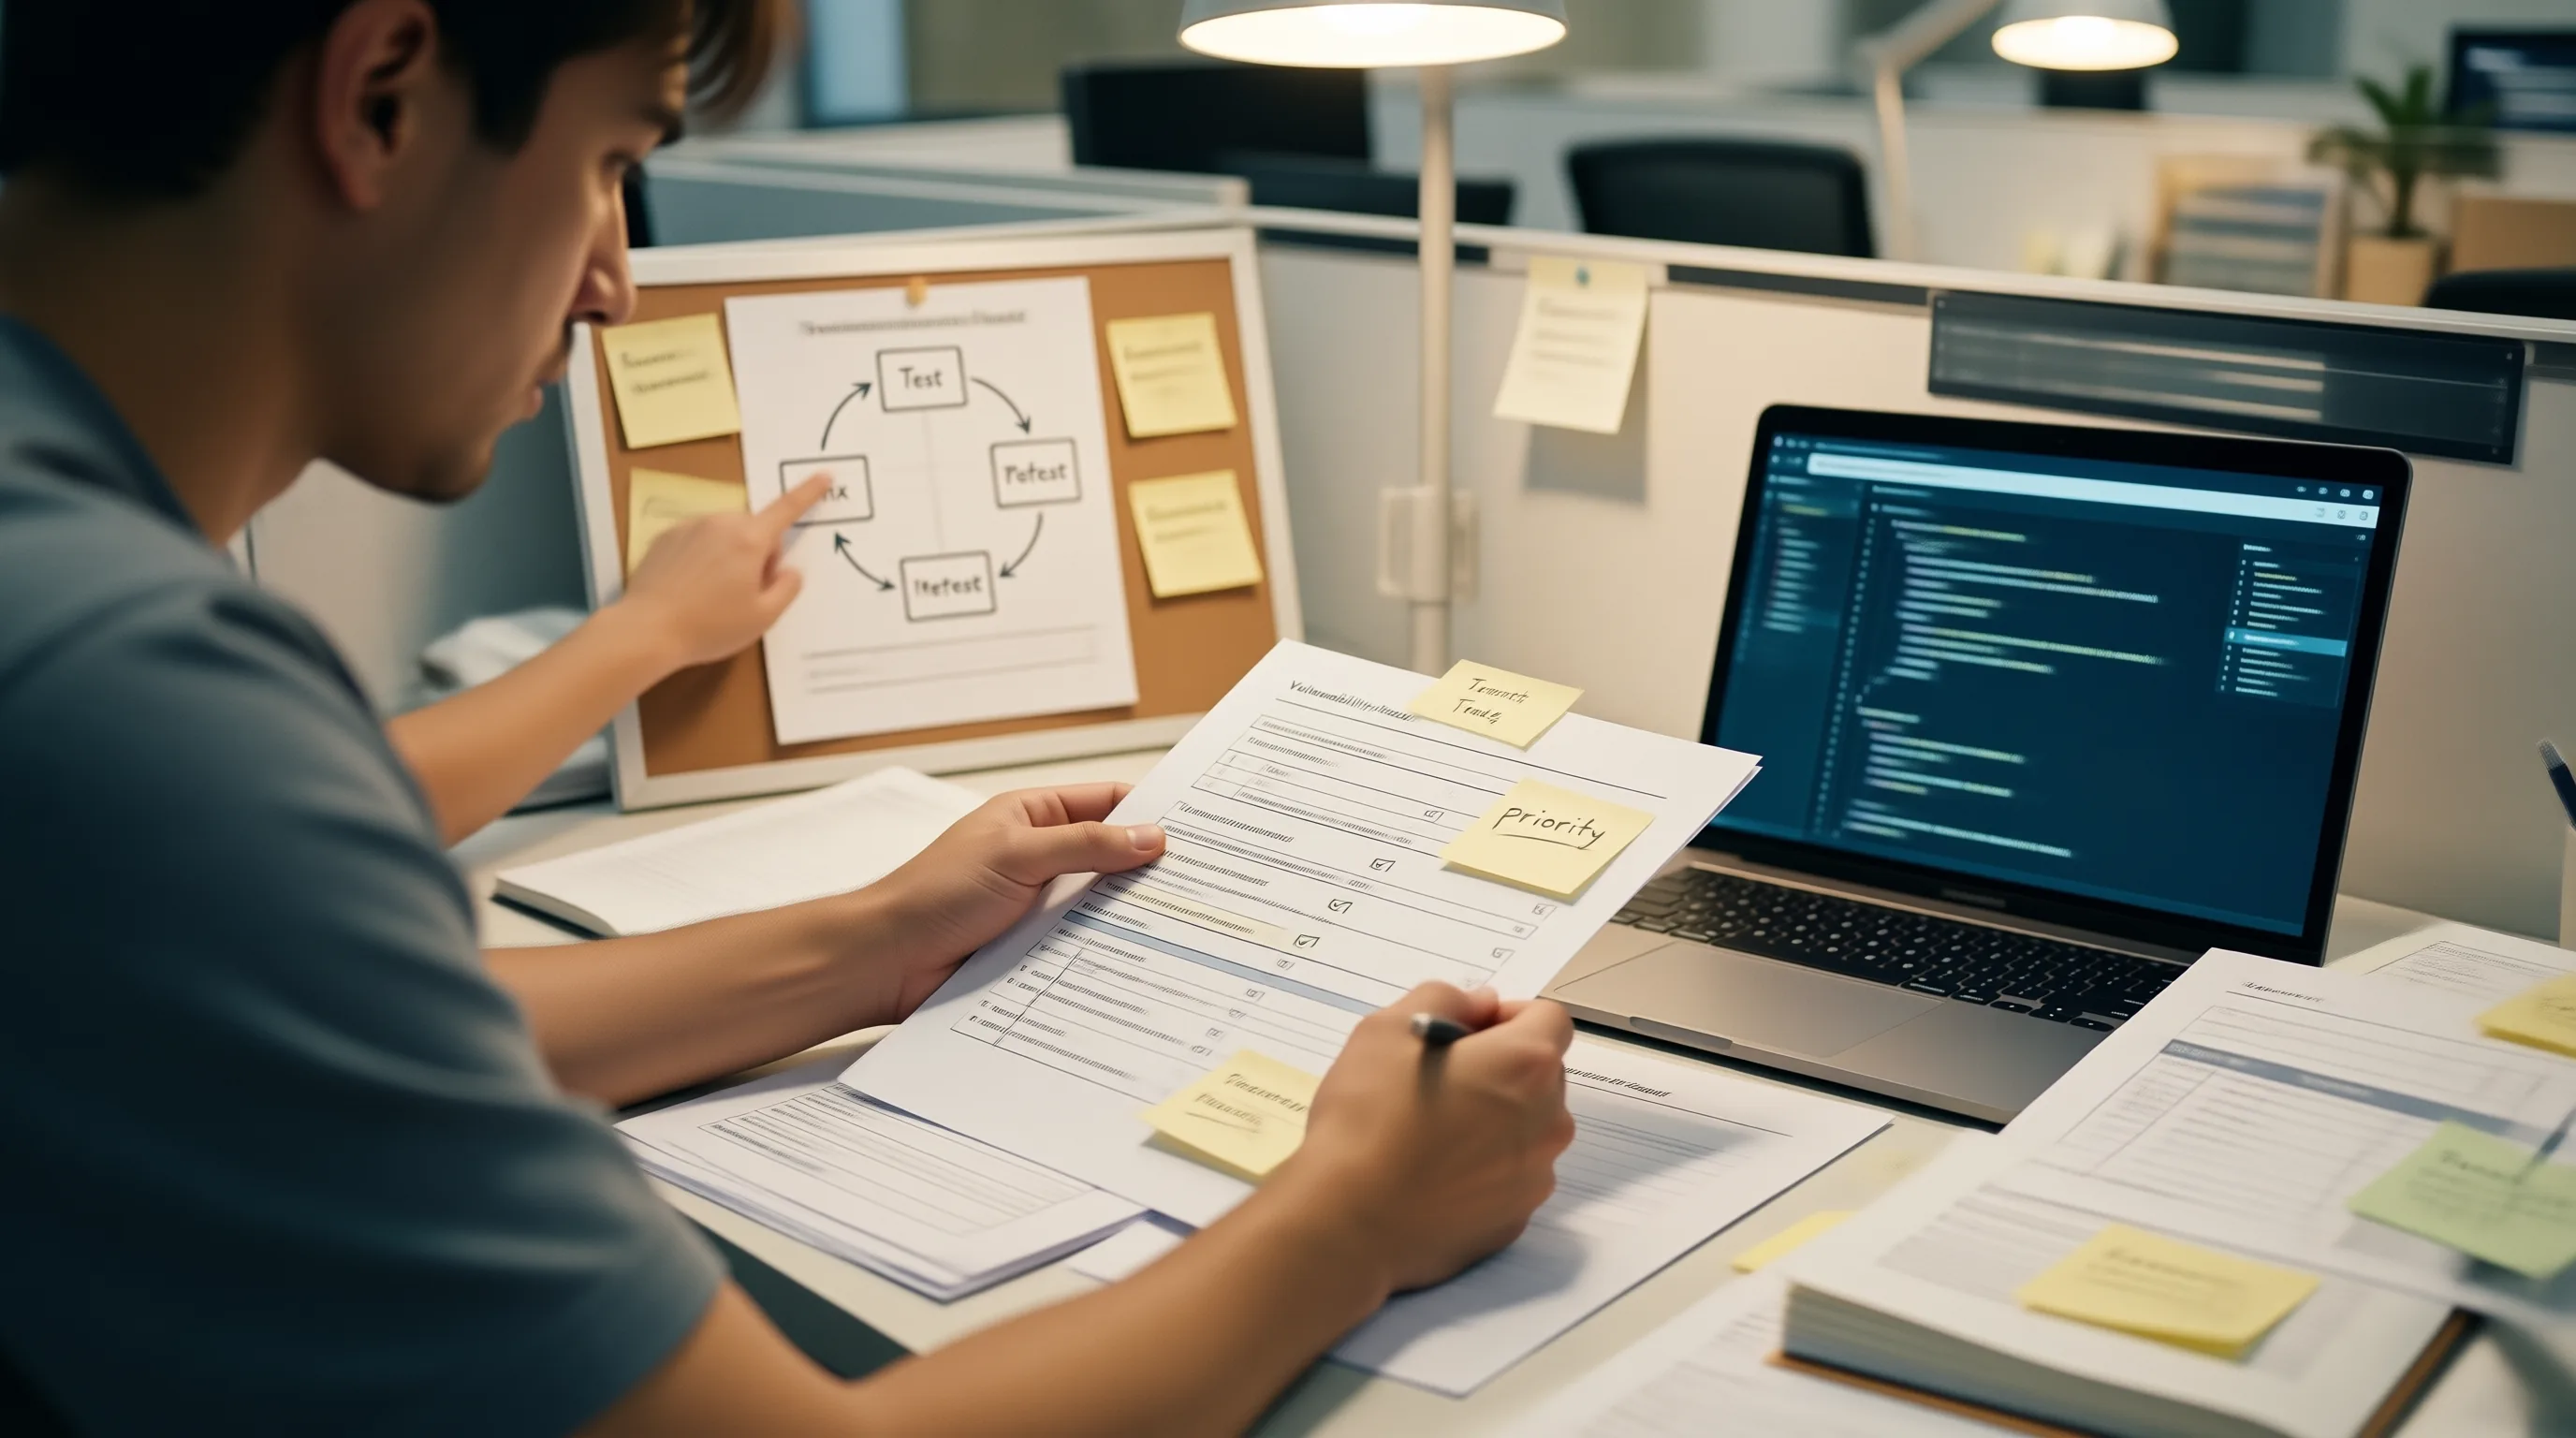
建立有效的修复闭环需要制度保障。首先,测试报告应包含每个漏洞的详细复现步骤、影响评估和修复建议,而不是只有冷冰冰的CVSS评分。其次,根据漏洞的业务影响而非单纯的技术等级来排定修复优先级——一个被利用难度低但影响核心业务的低危漏洞,其修复紧迫性可能远高于一个利用条件苛刻的高危漏洞。最后,修复完成后必须进行验证测试,确认修复方案没有引入新的问题。建议中小团队将渗透测试纳入季度或半年度的安全周期,形成”测试-修复-复测-改进”的持续循环,让每次测试都成为安全能力迭代的契机。
渗透测试不是一次性的技术活动,而是安全治理体系中的重要环节。对于中小团队而言,认清误区、规范流程、聚焦核心攻击面并建立修复闭环,是在有限资源下提升安全水平的务实之道。安全建设的本质不是追求完美,而是持续降低可被利用的风险敞口。