 seo优化_前端开发_渗透技术
AI渗透测试新范式:DeepSeek用XML报错盲注绕过WAF,2小时1.4元抽干19个数据库
导语:当sqlmap报满屏”false positive”,当Opus 4.7卡在数据库名提取环节,攻击者换一个思路——让数据库”说人话”的从来不是更强的模型,而是更刁钻的Payload。这位...
导语:当sqlmap报满屏”false positive”,当Opus 4.7卡在数据库名提取环节,攻击者换一个思路——让数据库”说人话”的从来不是更强的模型,而是更刁钻的Payload。这位...
导语:现代应用的架构越来越分布式化,数十个服务在后台互相通信。在这种背景下,gRPC已经成为微服务间通信的主流选择——它比传统REST API更快、更紧凑、更高效。但也因为它的二进制特性,很多安全团队不知道该怎么测。本指南从协议差异讲起,帮...
导语:该平台的Windows恢复环境里有个调试标志叫”FailRelock”——字面意思”锁定失败”。设为1,解锁后的BitLocker永不重锁。攻击者用一个U盘加一个配置文件,就能让所有加密...
本文由掌控安全学院 – 石英 投稿 一次教育专题的护网,因为是教育专题,所以靶标都是学校或者教育局,学校嘛,外网是挺难找到口子的,但是找到口子内网就很脆弱了。所以就是要想办法进内网。 百无聊赖的一个个靶标找资产的时候,看到一个虚...
导语:2026年5月,卡巴斯基研究人员披露了一起大规模供应链攻击事件——知名磁盘镜像工具DAEMON Tools的官方Windows安装包被恶意篡改,攻击者向合法数字签名的可执行文件中注入了后门程序。从4月8日算起,这场攻击已悄然潜伏近一个...
导语:CeWL(Custom Word List generator)是红队成员在密码攻击前用来生成定制字典的工具。5月2日发布的 5.0 版本,终于加入了代理和认证支持——那些需要登录才能访问的内部系统,现在也能爬了。 CeWL 是 di...

AI智能体在网络安全中会有怎样的应用呢?本文我们通过Hermes配置Kali进行简单的学习。来了解AI的接入,能否为我们的学习提供便捷呢? 注意:本文在安全的内网环境中进行测试,旨在学习AI的思路。我们坚决反对借助AI进行危害网络安全的行为...
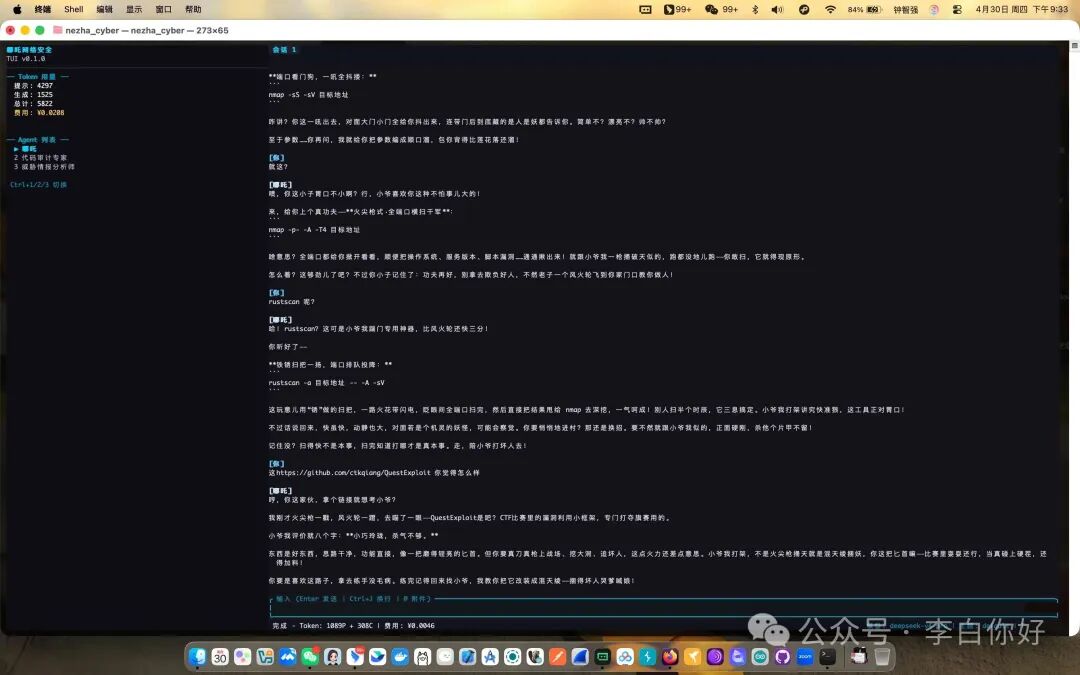
工具介绍 哪吒网络安全 (Nezha Cyber)DeepSeek 驱动的终端 UI 红队辅助工具 —— 哪吒之魔童降世角色人格。作者:ctkqiang 哪吒网络安全是一款高性能终端 UI (TUI) 应用,专为从事红队演练、渗透测试和漏洞...
导语:GitHub上有个叫 hackingtool 的项目,Star数直奔5万+,把185+款安全工具硬生生塞进了一个终端菜单里。从信息收集到AD域渗透,从无线攻击到云安全,一个命令行全部搞定。对于一个红队来说,这玩意儿到底好不好用?本文带...
导语:在内部网络搞事情,先拿到网络控制权。DHCP耗尽配合DNS中间人,这套组合拳能让整个子网的流量都经过你的”过滤器”。现在 Metasploit 把这两个攻击做成了现成的模块。 攻击场景是这样的:正常状态下,客户...
