 seo优化_前端开发_渗透技术

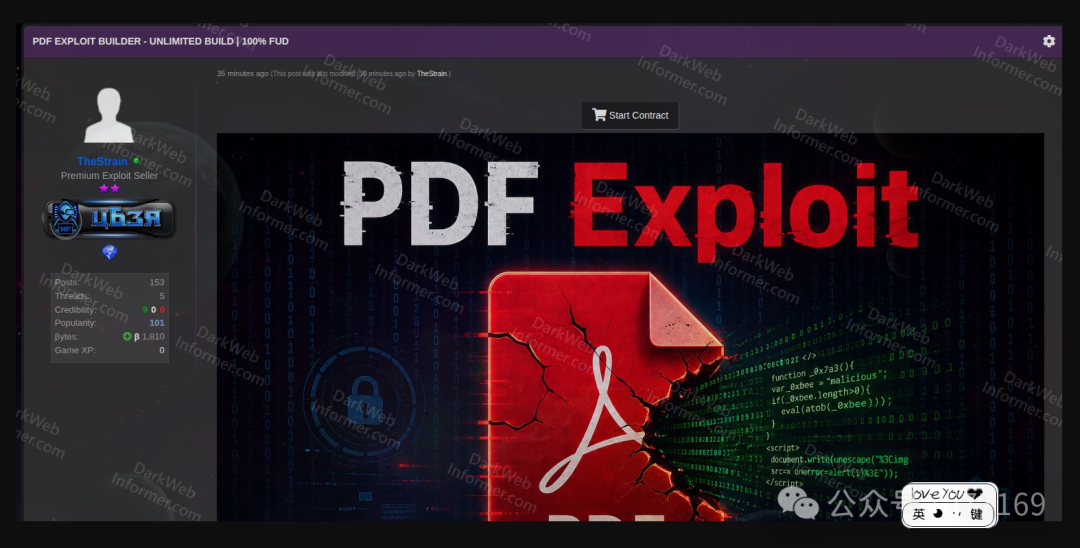
PDF漏洞利用工具,看起来像真的!
一名威胁行为者正在一个知名网络犯罪论坛上出售一款号称100% FUD(完全免杀)、支持无限次构建的PDF漏洞利用构建工具,其分级许可证起售价为300美元。 ‣ 威胁行为者:TheStrain‣ 类别:非法服务 / 恶意软件构建工具‣ 受害者...
一名威胁行为者正在一个知名网络犯罪论坛上出售一款号称100% FUD(完全免杀)、支持无限次构建的PDF漏洞利用构建工具,其分级许可证起售价为300美元。 ‣ 威胁行为者:TheStrain‣ 类别:非法服务 / 恶意软件构建工具‣ 受害者...
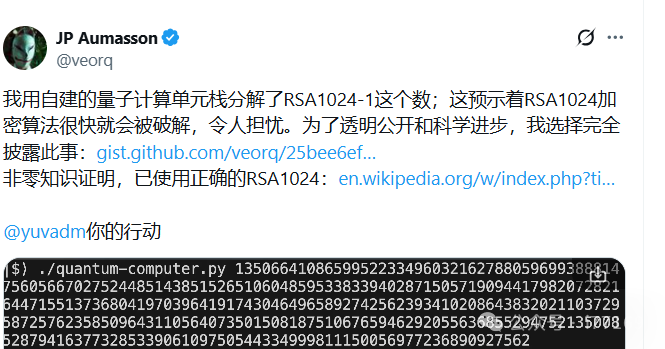
导语:BLAKE3、SipHash联合设计师,NIST后量子签名标准SLH-DSA共同设计者,《Serious Cryptography》作者——当这样一位站在密码学金字塔顶端的人物,突然声称用自建的量子处理单元(QPU)成功分解了RSA-...
导语:2022 年,17 岁的本地昂·库尔塔伊从牛津母亲家的卧室里,用一根亚马逊电视棒、一部手机和纯社会工程学手段,在六个月内入侵该平台、英伟达、该平台、优步等十余家硅谷巨头,窃取 300 枚比特币(当时价值 1300 万美元)。他被判处无...
Pastebin 隐写木马:利用 PowerShell 窃取 Telegram 会话 过去几天(2026年4月下旬)安全社区讨论非常激烈的一个实战案例。它之所以引起轰动,是因为其利用了极高的隐蔽手段和针对性的“会话克隆”技术。 以下是Ext...
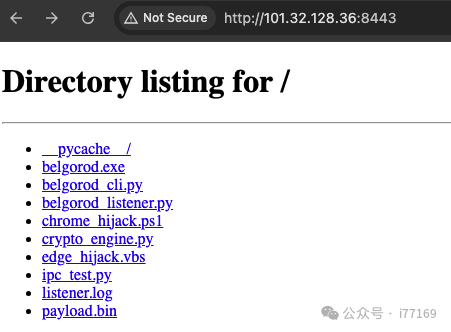
开放目录地址:101.32.128[.]36:8443 该框架可能仍处于测试阶段。Telegram 上的痕迹显示了攻击者的 Telegram/WhatsApp 聊天记录和自测试内容。反复出现 “prank”(恶作剧)相关关键词 —— 🤔 组...
0x01基友你好 说来你说巧不巧,刚好干完客户的项目,就看到基友的消息。难道,这就是传说中的心有灵犀? 那么,我们得到了基础消息,有过滤和WAF: 既然是通用,虽然说这里失败了,但我们先用这个Payload打过去看看什么情况,不行再构造: ...
原文首发在:奇安信攻防社区 https://forum.butian.net/ai_security/98 AI代码审计不仅能节省时间,还能发现一些人工容易忽略的漏洞。不过需要注意的是,AI有时候会产生幻觉,所以必须实际验证才能确认漏洞是否...
安全研究员尝试用该平台 Opus 4.6模型为Discord客户端内置的Chrome编写漏洞利用,在消耗20个小时2.3T词元(价值约1.5万元)后,成功实现了CVE-2026-5873利用工具; 这一实验意味着,老版本软件关键漏洞的可利用...
4月,中国人民银行本地维吾尔自治区分行发布的行政处罚信息显示,本地市商业银行因“违反支付结算业务管理规定;违反网络安全与数据安全管理规定;违反反假货币业务管理规定;违反征信管理规定;违反反洗钱管理规定”等5项违法行为,被警告,并被罚款383...
导语:如果有人告诉你,有一种”撒网式”手机信号劫持设备,能在几分钟内让周围数万台手机掉线,然后强制它们接收钓鱼短信,你可能会觉得这是某部间谍大片的剧情。但这一幕就发生在加拿大多伦多的街头——而且这是北美首次发现并捣毁...
